Logotip DERTOCHIP Logotip Rogarnfels DERTOCHIP / ROGARNFELS Auditoria modular · Virtual CISO · Governança
Servei comercial de ciberseguretat

Governar el risc. Protegir el negoci.

DERTOCHIP / ROGARNFELS acompanya l'empresa en una auditoria modular i accionable: factor humà, correu, còpies, continuïtat, compliment, pentesting i governança Virtual CISO.

9mòduls contractables de forma independent
4trams de dimensió segons equips
360ºvisió tècnica, humana, operativa i normativa
El problema que veu direcció

La pregunta no és només “estem protegits?”. És “podem seguir operant?”

La ciberseguretat deixa de ser un cost tècnic quan afecta vendes, producció, confiança del client, compliment normatiu i continuïtat operativa.

👤

Factor humà exposat

Phishing, credencials i suplantació continuen entrant pel canal més quotidià: el correu i les decisions ràpides dels usuaris.

Mesurable
⏱️

Aturada de negoci

Una còpia que no restaura o una dependència crítica no documentada converteix un incident tècnic en una crisi operativa.

Resiliència
⚖️

Pressió normativa

ISO/IEC 27001, ENS i NIS2 exigeixen evidències, governança, controls i una gestió madura del risc digital.

Governança
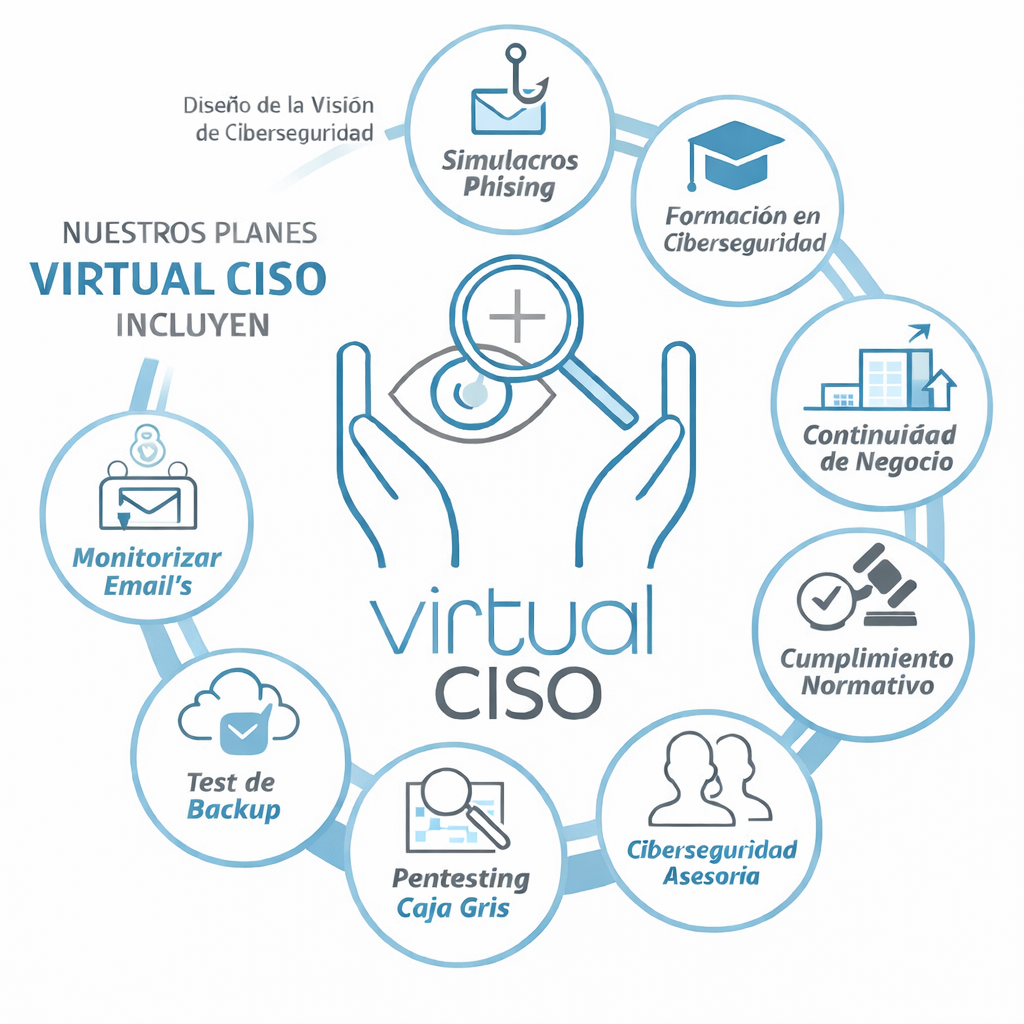
Infografia Virtual CISO amb mòduls de ciberseguretat
Proposta de valor

Auditoria modular + Virtual CISO quan cal una visió global.

El model permet contractar mòduls puntuals o construir un pla complet de governança. L'objectiu és convertir l'anàlisi en decisions: prioritats, impacte, urgència i full de ruta.

Mòduls independents Informe executiu Pla d'acció prioritzat Acompanyament expert Enfocament negoci
Mòduls de l'auditoria

Un mapa clar per passar de la fotografia del risc a la millora contínua.

Selecciona qualsevol mòdul per veure el detall comercial i el rang de preus per tram d'equips.

Bloc 1 · Persones i correu

Convertir el canal més atacat en un sensor de defensa.

Simulacres, monitorització i formació permeten quantificar el risc humà, millorar la detecció interna i reduir l'exposició davant suplantació, malware i enginyeria social.

Simulacre de phishing Monitorització de correu Formació continuada Reforç de bones pràctiques

Resultat esperat

Un indicador real de consciència, comptes més atacats, patrons maliciosos recurrents i recomanacions formatives orientades a reduir incidents per error humà.

📊

Mesurar

Qui obre, qui fa clic, qui introdueix credencials i qui reporta.

🧭

Corregir

Accions formatives específiques per perfils i departaments.

De tenir còpies a poder recuperar

El valor real del backup apareix quan es valida en condicions de restauració i es connecta amb continuïtat, dependències i temps objectiu de recuperació.

01

Inventari

Equips, sistemes, software, parches i configuracions.

02

Restauració

Proves reals, RTO i riscos de còpies corruptes o incompletes.

03

Continuïtat

Impacte en processos, dependències i capacitat de resposta.

Bloc 2 · Resiliència operativa

El negoci necessita una resposta clara davant ransomware, caigudes i pèrdua de dades.

Test de Backup, Continuïtat de Negoci i Gestió d'Equips i Sistemes donen visibilitat a la capacitat real de recuperació i a les inversions IT prioritàries.

Bloc 3 · Risc tècnic i compliment

La direcció necessita evidències: què falla, què impacta i què cal fer primer.

La combinació de compliment normatiu, pentesting de vulnerabilitats i caixa gris ajuda a veure la superfície d'atac, la robustesa interna i la maduresa de governança.

🧾

Compliment normatiu

Revisió de polítiques, procediments, riscos i controls davant marcs com ISO/IEC 27001, ENS i NIS2.

🧪

Pentesting de vulnerabilitats

Anàlisi tècnic de sistemes exposats, ports, serveis i configuracions per prioritzar mitigacions.

🕵️

Caixa gris

Simulació d'un atac amb coneixement parcial: escalada, moviment lateral, accés a sistemes crítics i detecció.

Metodologia comercial

Un servei pensat perquè el client compri claredat, prioritat i acompanyament.

Evitem informes que queden al calaix. El resultat ha de facilitar decisions de direcció i un pla executable.

01

Descobriment

Reunió inicial, abast, dimensió, actius crítics, necessitats normatives i risc percebut.

02

Execució modular

Aplicació dels mòduls contractats amb evidències, proves controlades i mínima fricció operativa.

03

Priorització

Classificació per criticitat, impacte i urgència, amb quick wins i inversions recomanades.

04

Roadmap

Pla d'acció operatiu i estratègic, amb opcions d'acompanyament Virtual CISO i serveis DERTOCHIP.

Configurador comercial

Construeix una proposta en directe i mostra valor abans que preu.

Tria el tram d'equips i els mòduls. El subtotal és orientatiu i facilita una primera conversa comercial.

Subtotal orientatiu 0 €

Selecciona mòduls per estimar l'abast inicial.

Visualització de l'abast seleccionat

Les barres mostren el pes de cada mòdul en el tram triat. Serveix per explicar què aporta cada peça i preparar el paquet final.

Nota: imports orientatius segons taula comercial. La proposta definitiva dependrà de l'abast, el nombre d'actius, la disponibilitat d'informació i les necessitats de seguiment.

Paquets de venda suggerits

Per clients importants, millor oferir una ruta: entrada, maduresa i governança.

Els mòduls es poden combinar per adaptar-se a pressupost, urgència i maduresa del client sense perdre coherència comercial.

Entrada ràpida

Diagnòstic inicial

Ideal per obtenir una fotografia del risc i activar quick wins.

  • Simulacre de phishing
  • Monitorització de correu
  • Test de Backup
  • Compliment normatiu bàsic
Direcció

Virtual CISO 360

Per a empreses que volen governança, priorització i seguiment executiu.

  • Auditoria transversal
  • Risc humà i tècnic
  • Compliment i roadmap
  • Comitè de seguiment
Lliurables que compra el client

El client no compra només proves. Compra decisions accionables.

📌

Informe executiu

Resum per direcció amb riscos crítics, impacte i recomanacions prioritàries.

🧭

Roadmap prioritzat

Accions ordenades per urgència, esforç, impacte i dependències.

🧪

Evidències tècniques

Resultats de proves, vulnerabilitats, configuracions i recomanacions de mitigació.

🧑‍🏫

Pla de conscienciació

Accions formatives en funció del comportament real dels usuaris.

⚖️

Bretxes normatives

Visió del grau de compliment i punts a corregir davant marcs aplicables.

🤝

Acompanyament

Opció de Virtual CISO per fer seguiment, governar riscos i coordinar millores.

Inventari de serveis DERTOCHIP

La ciberseguretat obre la porta a una relació de servei tecnològic integral.

A partir de l'auditoria, DERTOCHIP pot ampliar la conversa cap a infraestructura, software empresarial, cloud, TPV, web, comunicacions i Kit Digital.

De projecte a compte estratègic

Un camí comercial natural: auditar, corregir, gestionar i digitalitzar.

La proposta de ciberseguretat pot ser el punt d'entrada per consolidar DERTOCHIP com a partner IT de confiança.

Fase 1

Auditoria

Mesurar exposició, maduresa i riscos més urgents.

Fase 2

Correcció

Backups, hardening, correu, parches, formació i compliment.

Fase 3

Governança

Virtual CISO, comitès, indicadors i roadmap executiu.

Fase 4

Serveis gestionats

Infraestructura, Microsoft 365, comunicacions, hosting i seguretat.

Fase 5

Transformació

ERP, CRM, TPV, BI, e-commerce, factura electrònica i Kit Digital.

Tancament comercial

Propera acció: sessió de diagnòstic i proposta d'abast.

Objectiu de la reunió: identificar processos crítics, dimensionar equips, prioritzar mòduls i preparar una proposta clara per direcció.

Logotip DERTOCHIP Logotip Rogarnfels

DERTOCHIP / ROGARNFELS

Aliat estratègic per liderar i governar una ciberseguretat alineada al negoci.

Telèfon
977 510 756
Adreça
Avda. Glen Hermano Hiner, 74
Pol. Ind. Venta Nova · 43894 Camarles · Tarragona
Missatge
“Convertim la ciberseguretat en un pla de negoci: clar, prioritzat i executable.”